O Specula é um sensor passivo que observa o tráfego interno, detecta ataque em andamento e dá uma nota de risco por máquina, explicando em cada ponto de onde a nota veio.
Em piloto. Sem contrato de prateleira: conversamos antes de instalar.
Movimento lateral, canal de comando, exfiltração e ransomware por compartilhamento de arquivos acontecem depois que o invasor já passou pela porta. Não há arquivo suspeito para o antivírus pegar, nem conexão de fora para o firewall barrar. O que existe é tráfego interno com um padrão que destoa.
Hoje a alternativa é produto importado caro, cobrado em dólar e desenhado para outro mercado, ou nada. Boa parte das empresas brasileiras com rede própria está na segunda opção.
O sensor recebe uma cópia do tráfego e não fica no caminho dele: se o Specula cair, a rede continua passando. Zeek e Suricata fazem a leitura, e o resto é o que a gente construiu em cima.
Observa
Cópia do tráfego por SPAN ou TAP. Passivo, fora do caminho crítico da rede.
Correlaciona
Cerca de 40 detecções mapeadas ao MITRE ATT&CK, agrupadas em cadeias de ataque com linha do tempo.
Prioriza
Nota por máquina composta de comportamento, exposição a vulnerabilidades e indicadores, com cada parcela visível.
Justifica
Toda nota abre e mostra o porquê. Sem caixa-preta que diz “confie no modelo”.
Telas reais do produto, com dados de demonstração.
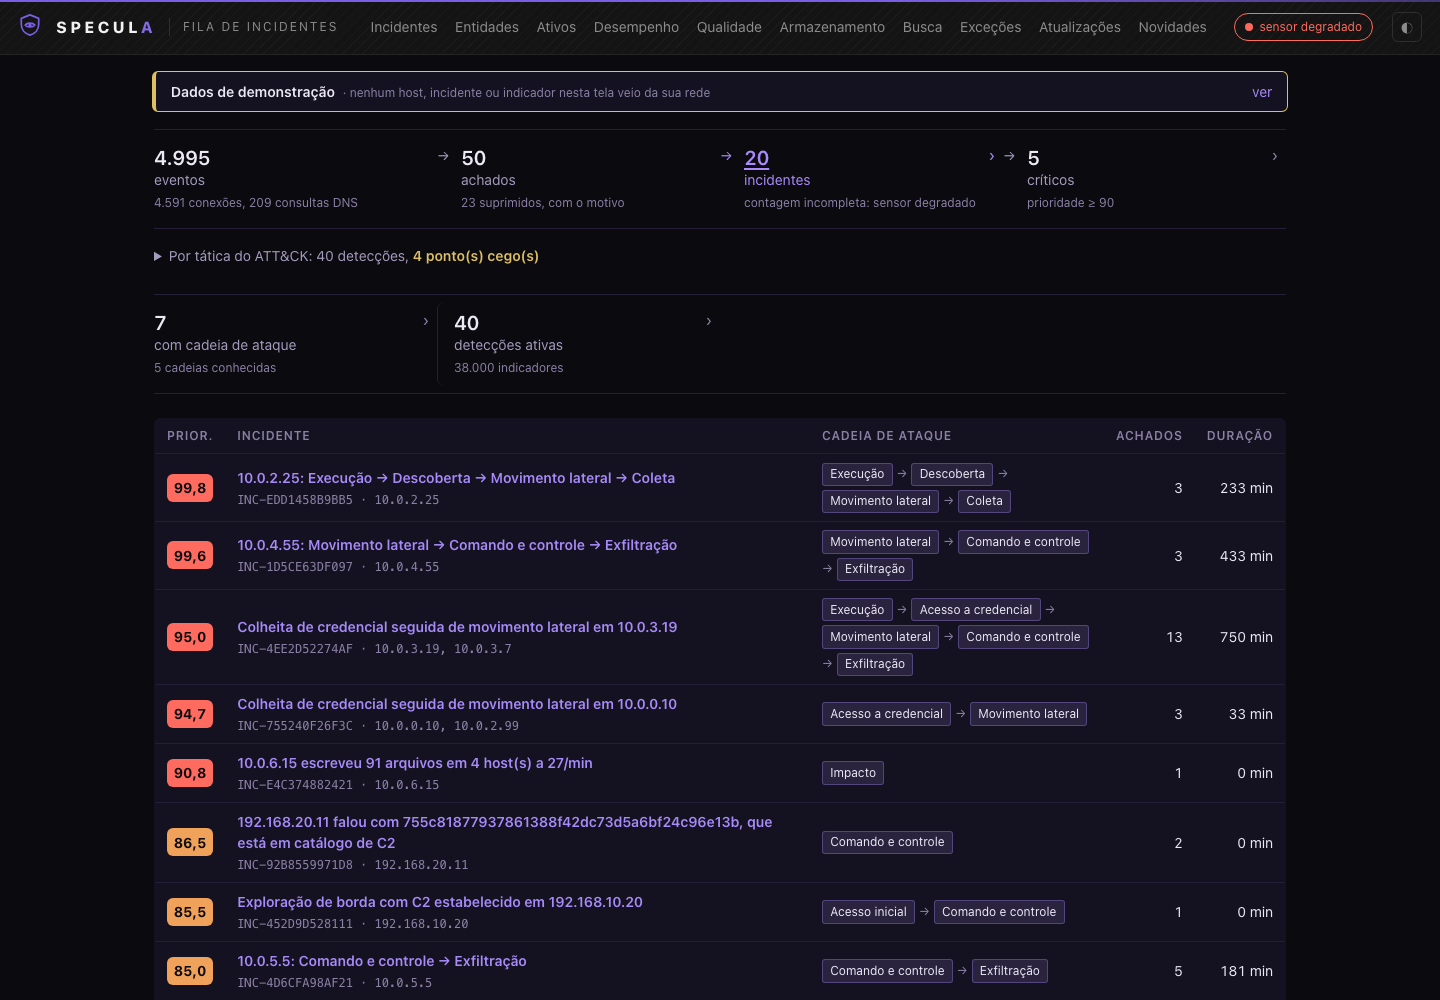
Fila de incidentes
Funil no topo: eventos, achados, incidentes, críticos. A fila ordena por peso, com a cadeia de ataque de cada incidente visível na linha.
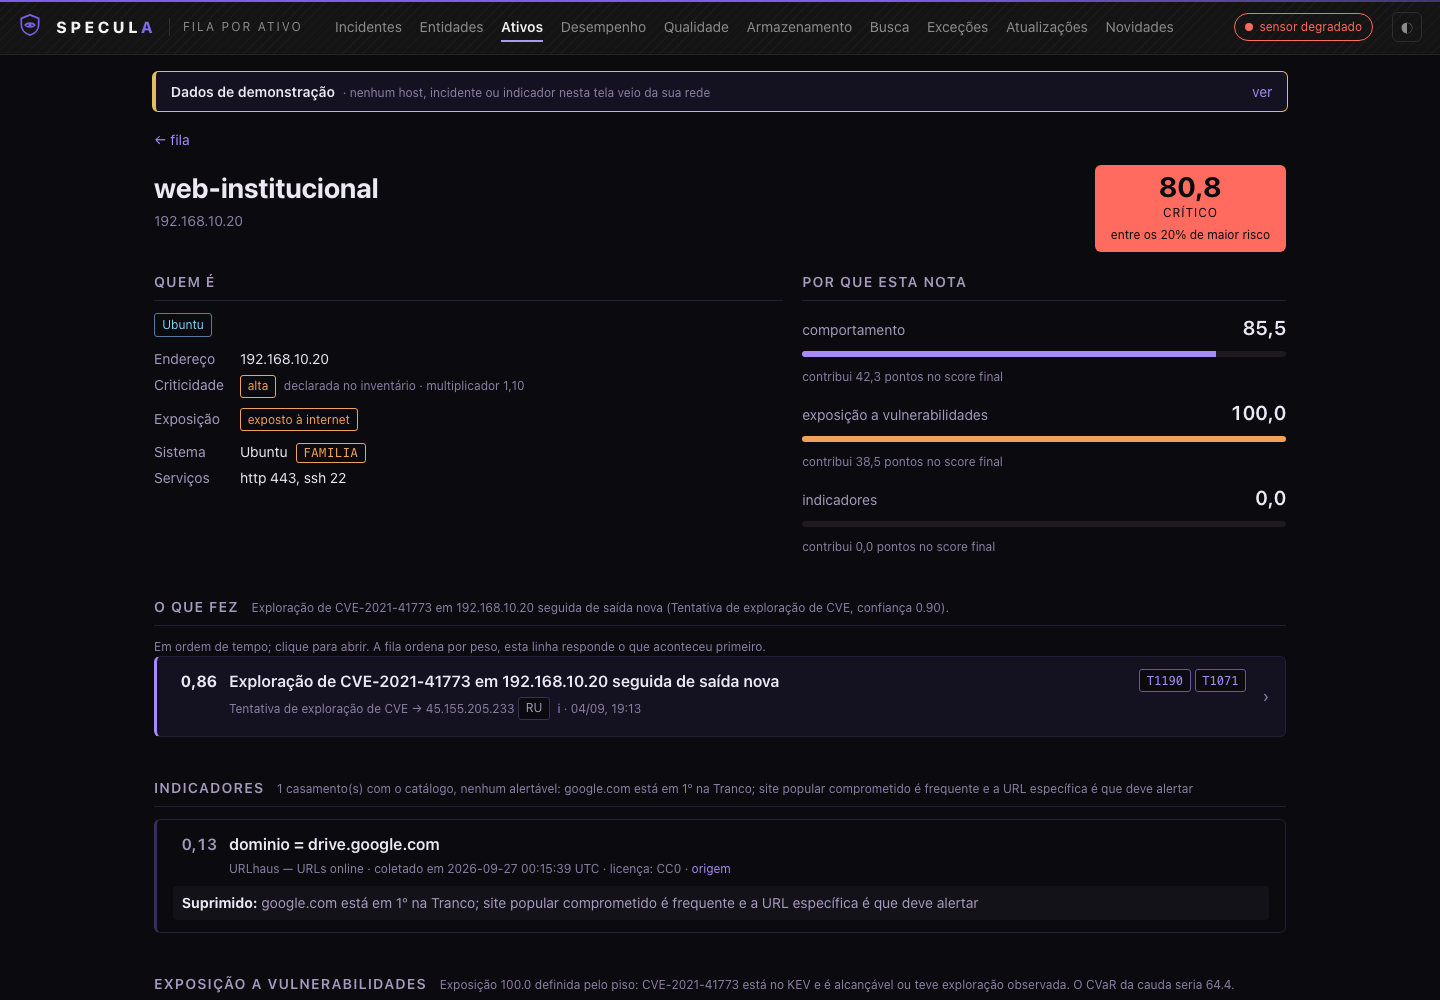
Página do ativo
Quem é a máquina, o que ela fez, e a composição da nota aberta parcela por parcela. A exposição cita a CVE, se está no catálogo KEV e se há exploração observada.
O que está em construção está listado mais abaixo, separado. Não vendemos promessa como entrega.
Detecção mapeada ao ATT&CK
Canal de comando por periodicidade, varredura, movimento lateral, ataques ao Active Directory, exfiltração, ransomware por SMB, túnel SSH.
Inventário passivo
Identifica o software pelo banner na rede e cruza com CVE, catálogo KEV da CISA, EPSS e existência de exploit público.
Nota de risco explicada
Comportamento, exposição e indicadores, cada um com o peso que teve no total. A conta fica à vista.
Incidentes em passos
Não é alerta solto: é a sequência do que aconteceu, em ordem de tempo, com o grafo das máquinas envolvidas.
Indicadores com procedência
Fontes públicas de ameaça, cada indicador com origem, data de coleta e licença. Dá para auditar de onde veio.
Console com controle de acesso
Login, segundo fator, papéis e trilha de auditoria. API REST para integrar.
Saída para o seu SIEM
Exportação em CEF, LEEF e STIX. O Specula não pede para ser o centro do seu mundo.
Relatório e minuta à ANPD
Quando o incidente exige comunicação, sai a minuta com o que a LGPD pede. Você revisa e envia.
Sobre um corpus de capturas públicas de ataques reais (malware-traffic-analysis e CTU-13), o Specula detectou os oito cenários rotulados sem deixar passar nenhum e sem acusar o que não era ataque.
Isso é medição de laboratório, com tráfego rotulado. Não é taxa de falso positivo em rede de produção: essa ainda não foi medida, e quem disser um número desses sem ter rodado na sua rede está chutando. É exatamente o que um piloto serve para descobrir.
Listado aqui para você não descobrir depois.
Rede própria e alguém que faça a triagem?
O Specula está em piloto. Se o seu caso fizer sentido, a gente instala, roda por um período e mede na sua rede, inclusive o falso positivo.